

Tudtunk nélkül, böngészés közben is települhet a kártevő
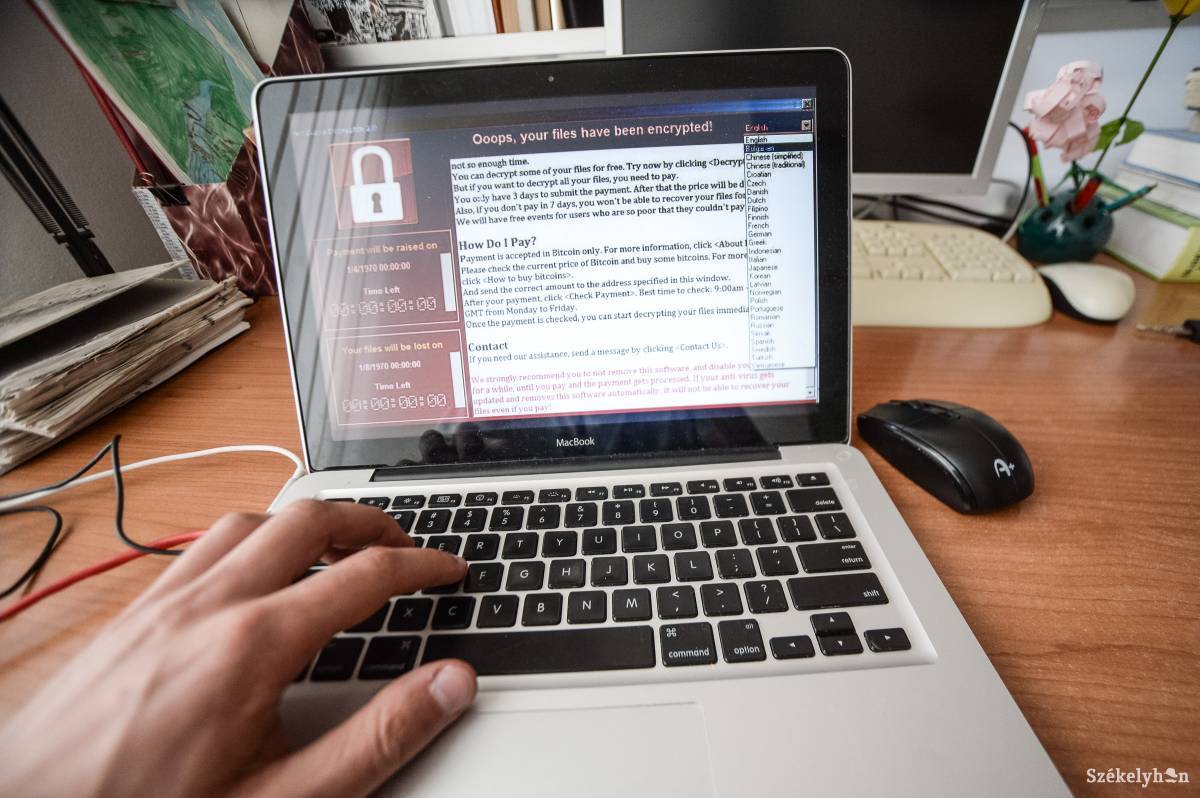
Pénzt követel a zsarolóvírus. Csak teljes „rendszertakarítással” szabadulhatunk meg az új kártevőtől
Fotó: Barabás Ákos


Munkatárstól kapott levélnek álcázva, de akár böngészés közben is megtámadja a számítógépeket az a zsarolóvírus, amely több mint száz országban, köztük Romániában is megjelent már. Udvarhelyszéken egyelőre nem volt áldozata a vírus legújabb változatának, de a korábbi verziók miatt már többen siettek szakértőhöz segítségért, egyesek fizettek is az adataikért a váltságdíjat kérő támadóknak.
Veres Réka
2017. május 15., 19:152017. május 15., 19:15
2017. május 15., 19:162017. május 15., 19:16
Láncfertőzést okozott több, egymással összeköttetésben lévő számítógéprendszerben a napokban a WannaCry, azaz Akarsz-e sírni nevű, úgynevezett ransomware vírus továbbfejlesztett változata. Valóban sírni akar majd az, akinek megfertőzi a számítógépét egy hasonló kártevő – Péter László székelykeresztúri számítógép-szervizes szakember szerint –, ugyanis a tárolt adatokat, dokumentumokat és különböző fájlokat zárolja, azaz elérhetetlenné teszi a vírus, a kódolt adatokat pedig csak záros határidőn belül kifizetett váltságdíj ellenében kapja vissza a géptulajdonos. A székelykeresztúri szakember szerint
hiszen különböző kormányzati intézmények ellen is irányul. Ő egyébként az új vírussal még nem találkozott, csak kevésbé agresszív korábbi változataival. Mint elmagyarázta, a zsarolóvírusok rendszerint e-mailekben, csatolmányként terjednek, olykor egy-egy céges levelezőrendszerben, munkatárstól kapott üzenetnek is álcázza magát a kártevő. Péter László találkozott már olyannal, aki
korábban írtuk
Kibertámadás: zsarolóvírusok söpörnek végig a világhálón
Kibertámadás érte pénteken több brit kórház informatikai és távközlési hálózatát. Theresa May brit miniszterelnök péntek esti nyilatkozata szerint nem a brit egészségügyi rendszer volt az egyetlen célpont, a támadás számos más országra is kiterjedt.
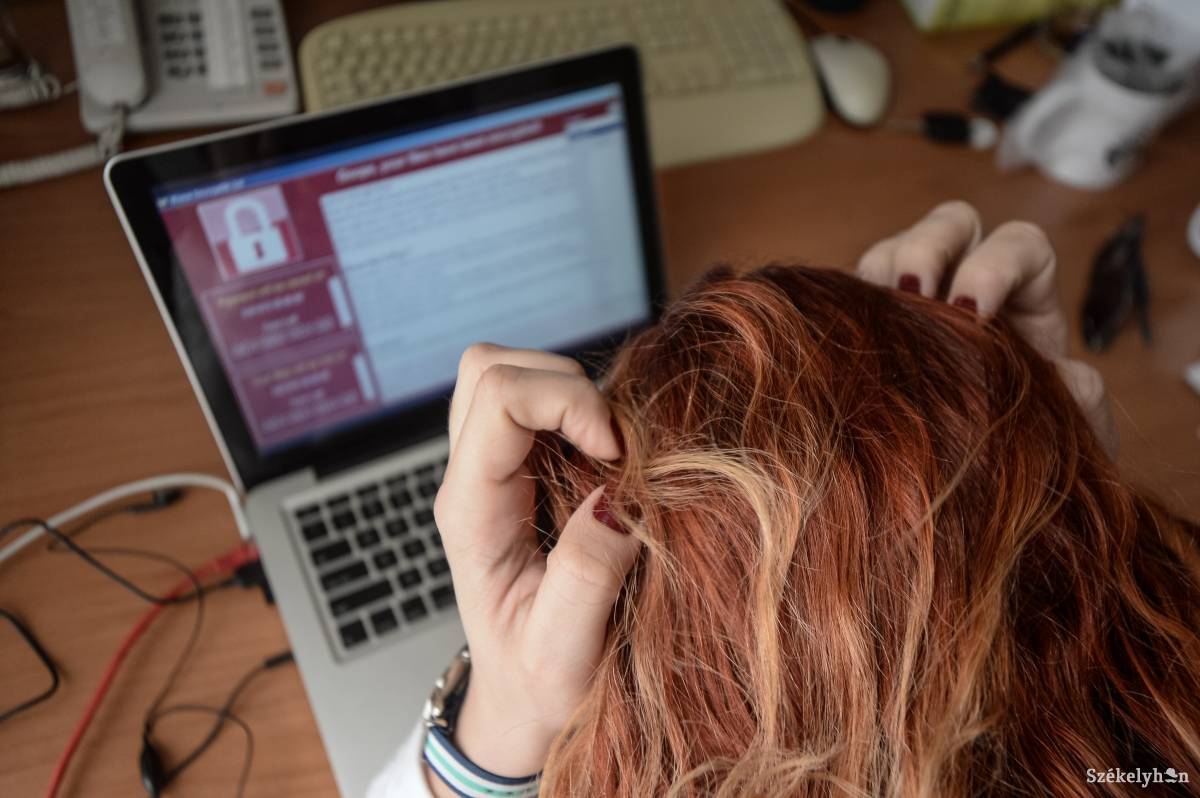
Csak néhány vállalati számítógépen találkozott a vírus korábbi változataival Vinczeffy Zoltán székelyudvarhelyi rendszergazda is, szerinte az előző verziók elleni védelem könnyebb volt. Azok fertőzéskor kódolták a gépen tárolt adatokat, és a feloldókódért 500–1000 eurót kellett fizetni. Ő is ismer olyan felhasználót, aki a „váltságdíj” kifizetése után sem kapott hozzáférést adataihoz, de említett egy olyan tavalyi esetet is, amikor előzetes figyelmeztetése ellenére az egyik udvarhelyi cég munkatársa mégis megnyitott egy ismeretlen e-mailt, és
A szakértő úgy véli, miközben a régi kártevő inkább e-mailben terjedt, új változata már böngészés közben is megfertőzheti a számítógépet. A székelyudvarhelyi szakértő szerint
Vinczeffy szerint amennyiben az új vírus megfertőzi a gépet, az adatmegmentés kétségessé válik, hiszen egyelőre senki sem tudta feltörni a zsarolóvírus kódolását.

Fotó: Barabás Ákos
Vírus elleni védelem a közintézményekben
A kártevő nagy veszélyt jelent számos közintézmény működésére is, ezért a napokban újabb vírus elleni számítógépes programmal erősítették meg a meglévő biztonsági rendszert a székelyudvarhelyi pénzügyi igazgatóságon – tudtuk meg Dimén Hunor Dénestől, az udvarhelyi közpénzügyi hivatal vezetőjétől.
A székelyudvarhelyi városi kórház rendszergazdája, Sánduly Zsolt még nem tapasztalt vírusaktivitást az intézmény számítógépes rendszerében, így az új kártevő miatt még nem növelték az informatikai biztonságot, viszont felhívták az alkalmazottak figyelmét arra, hogy legyenek óvatosak az e-mailekkel. „Az új frissítésekkel ki lehet küszöbölni a vírust, de ez nem azt jelenti, hogy tíz perc múlva vagy holnap nem jön egy másik fajta kártevő, amit még nem ismerünk. Mindig résen kell lenni” – tette hozzá.
korábban írtuk
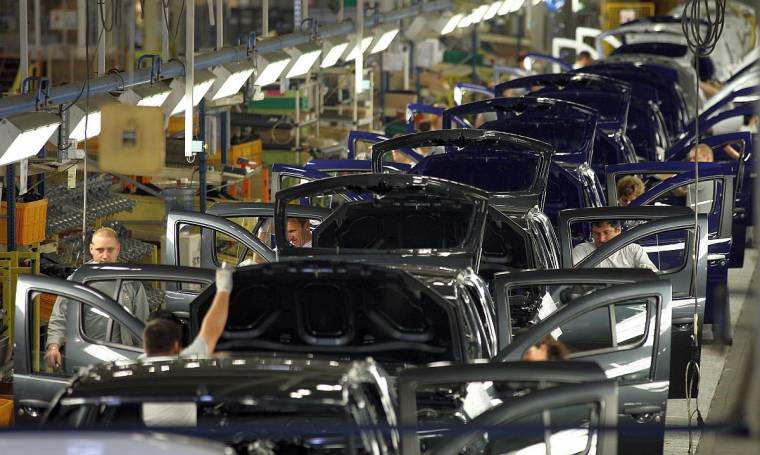
A kibertámadás miatt a Dacia-gyár részlegesen felfüggesztette a tevékenységét
Kibertámadás következtében részlegesen felfüggesztette tevékenységét a mioveni-i Dacia gyár, ugyanis az egyik informatikai rendszert támadás érte, tájékoztatta az Agerpres hírügynökséget az autógyártó.
Az udvarhelyszéki szakértők egyhangúlag azt javasolják, hogy hivatalos vírusölőket használjunk, lehetőleg azoknak is a nem ingyenes, teljes változatait, hiszen a gyártók ezeket mindig frissítik az újabb támadások, vírusok ellen. A szakemberek ugyanakkor óvatosságra intenek:
 Csíkszék
Ezek is érdekelhetik
A rovat további cikkei
Nagyobb önállóságot adna az iskoláknak és csökkentené a tanárok bürokratikus terheit az oktatási miniszter
Az oktatás decentralizációját és a bürokrácia csökkentését szorgalmazza Sorin Costreie oktatási miniszter, aki szerint az iskoláknak nagyobb önállóságra, a pedagógusoknak pedig kevesebb adminisztratív feladatra van szükségük.
Nagyobb önállóságot adna az iskoláknak és csökkentené a tanárok bürokratikus terheit az oktatási miniszter
Novemberben sem indulhat újra a csernavodai atomerőmű két blokkja
Újabb 30 nappal meghosszabbították a csernavodai atomerőmű működésével kapcsolatos veszélyhelyzetet – közölte szerda este az energiaügyi minisztérium. Az országos vészhelyzeti bizottság (CNSU) erről szóló határozata megjelent a Hivatalos Közlönyben.
Novemberben sem indulhat újra a csernavodai atomerőmű két blokkja
Máris szembesítették a megyei tanácselnökök a közigazgatási költségvetési gondokkal a miniszterelnököt
Luca Niculescu miniszterelnök szerdán megyei tanácselnökökkel tárgyalt a helyi közigazgatás költségvetési gondjairól, az alapvető közszolgáltatások finanszírozásáról és a helyreállítási terv (PNRR) alapján támogatott beruházások befejezéséről.
Máris szembesítették a megyei tanácselnökök a közigazgatási költségvetési gondokkal a miniszterelnököt
Egy ember, ezer ötlet és rengeteg csokoládé – A GALFFIS története
Egy ember, ezer ötlet és rengeteg csokoládé – A GALFFIS története
Meghosszabbították Călin Georgescu előzetes letartóztatását, hívei tiltakoztak a bíróság előtt
A bukaresti ítélőtábla szerdán helyt adott a szervezett bűnözés és terrorizmus elleni ügyészség fellebbezésének, és 30 nappal meghosszabbította Călin Georgescu előzetes letartóztatását. A volt elnökjelölt november 27-éig marad letartóztatásban.
Meghosszabbították Călin Georgescu előzetes letartóztatását, hívei tiltakoztak a bíróság előtt
Lángra kapott a matrac, füsttel telt meg a szoba, két gyerek életét vesztette
Életét vesztette egy kétéves kislány és egy négyéves kisfiú szerda este a Szeben megyei Nagytalmácson, miután füsttel telítődött meg a szoba, amelyben tartózkodtak – közölte a megyei katasztrófavédelmi felügyelőség (ISU).
Lángra kapott a matrac, füsttel telt meg a szoba, két gyerek életét vesztette
Átfogó felújításba fogtak a negyven éve épült szépvízi gátnál, halátjáró is épül
Négy évtizedes működés után átfogó felújítási és korszerűsítési munkálatok kezdődtek ősszel a szépvízi gátnál. A beruházás célja a víztározó biztonságos üzemeltetésének fenntartása, a gát ugyanis továbbra is megfelelő állapotban van.
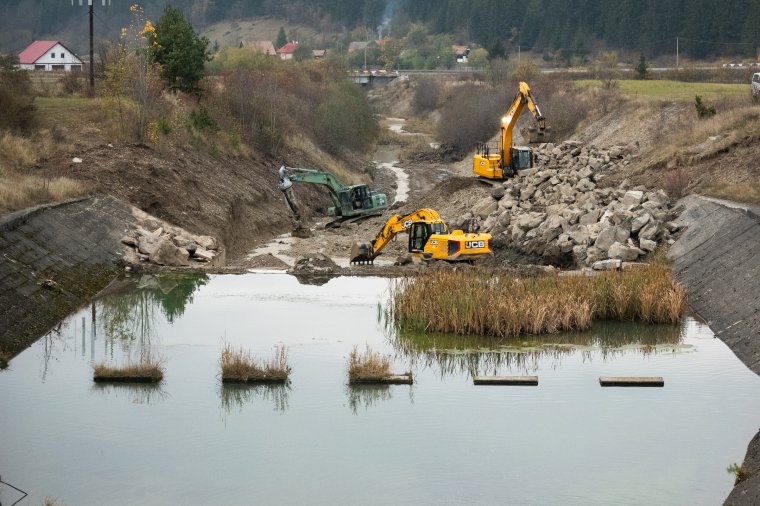
Átfogó felújításba fogtak a negyven éve épült szépvízi gátnál, halátjáró is épül
Itt nézheti vissza a hulladékszállításról tartott székelyudvarhelyi fórumot
Fórumot szervezett Hargita Megye Tanácsa Székelyudvarhelyen az új, integrált hulladékgazdálkodási rendszer kapcsán, ami decembertől lép érvénybe.
Itt nézheti vissza a hulladékszállításról tartott székelyudvarhelyi fórumot
Országos program indulhat a függőségek ellen
Mintegy 180 millió lej értékű, vissza nem térítendő uniós forrásokból finanszírozott országos programot készít elő az egészségügyi minisztérium a függőségek megelőzésére, kezelésére és az érintettek rehabilitációjára.
Országos program indulhat a függőségek ellen
Bakiból nyilvánosságra hozták egy titokban tartandó védett otthon címét
A besztercei önkormányzat véletlenül nyilvánosságra hozta a családon belüli erőszak áldozatainak fenntartott védett otthon címét, amelyet a törvény szerint titokban kell tartani.
Bakiból nyilvánosságra hozták egy titokban tartandó védett otthon címét

 Látogatottsági adatok
Médiatér
Médiatér alkalmazás
Rádió GaGa alkalmazás
Minden jog fenntartva!
szóljon hozzá!