


A székelyföldi kórházakat egyelőre elkerülték a kibertámadások
Fotó: Veres Nándor


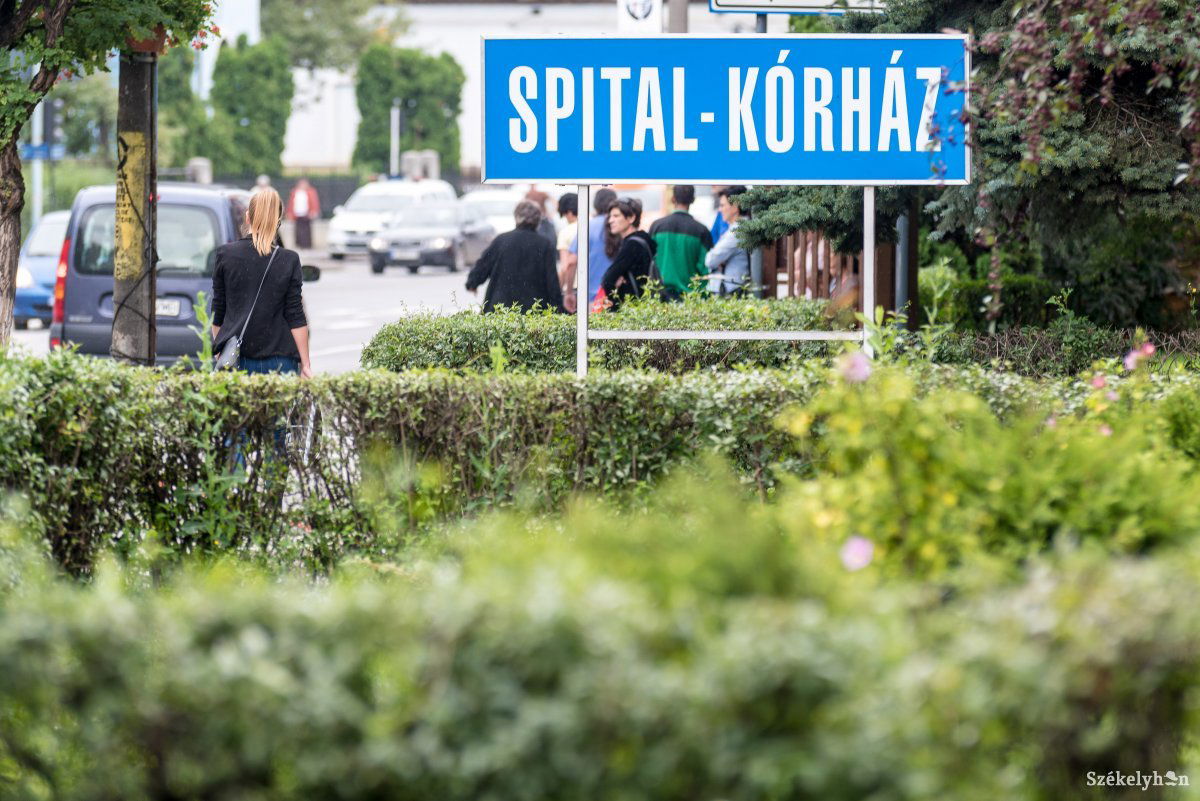
Több romániai kórházat is informatikai támadás ért az elmúlt időszakban, ezért az egészségügyi minisztérium figyelmeztetést adott ki minden romániai egészségügyi létesítmény számára, hiszen a hackerek fenyegetést jelentenek az egészségügy informatikai rendszereire. A székelyföldi kórházakban egyelőre nem történt ilyen jellegű támadás.
Iszlai Katalin
Bíró Blanka
Simon Virág
Széchely István
2019. június 21., 09:002019. június 21., 09:00
Több romániai kórházat is kibernetikai, azaz informatikai támadás érte az elmúlt időszakban – számolt be csütörtökön a Digi24 hírcsatorna. Mint írták, a Kiberbiztonsági Országos Központ (CERT-RO) azt állítja, hogy országos szinten jelentős növekedést észleltek a rosszindulatú támadások terén, amelyekkel főként a kórházak számítógépes rendszereire összpontosítanak.
A támadásokat az egészségügyi minisztérium is megerősítette, Sorina Pintea egészségügyi miniszter pedig közleményben arról számolt be, hogy a CERT-RO-tól értesült a problémáról. Hozzátette, a központ bizonyos ajánlásokat is eljuttatott hozzájuk, amelyeket továbbküldtek a Románia területén található valamennyi kórházba.
A CERT-RO azt ajánlja, hogy a kórházi alkalmazottak
a fájlokat csak a feladó ismeretében nyissák meg;
kerüljék az ellenállhatatlan online ajánlatok megnyitását;
hozzanak létre biztonsági mentést a fájlokról;
frissítsék a használt eszközöket;
telepítsenek biztonsági megoldásokat;
sürgősen jelentsék az esetleges incidenseket.
Sorina Pintea arra is kitért, hogy a pácienseket is érinti ez a támadás, hiszen a kórházi dokumentumokat egy számítógépes rendszer bocsájtja ki, amely ha zárolva van, akadályozza a betegek felvételét és a receptek kibocsátását. Az adatok elvesztése jelentős, elképzelhetetlen mértékű probléma lenne.
A CERT-RO újabb beszámolója szerint a támadásokat főként elektronikus leveleken keresztül bonyolították le. A Román Hírszerző Szolgálat (SRI) közben közleményt adott ki, amelyben megerősítették, hogy
A SRI arra is kitért, hogy egyik érintett kórház sem rendelkezett vírusirtó programmal.
A Csíkszeredai Megyei Sürgősségi Kórházban egyelőre nem észleltek a fővárosihoz hasonló informatikai támadást. Kiss Edit, a kórház sajtószóvivője érdeklődésünkre elmondta, megkapták az egészségügyi minisztérium erre vonatkozó figyelmeztetését, amelyben azt is kérték, hogy jelentsék, ha hasonlót észlelnek.
A kórház informatikusa szerint azonban nincs tudomásuk arról, hogy náluk is előfordult volna ilyen jellegű támadás. Ennek ellenére védekezésként
mert állítólag ezeken keresztül érkeznek a támadások. A szóvivő kérdésünkre arra is kitért, hogy mivel a rosszindulatú program zárolna egyes fájlokat, tehát feltételezhetően nem lehetne hozzáférni a páciensek adataihoz, nagy valószínűséggel a betegellátást is befolyásolná egy hasonló támadás.
A székelyudvarhelyi kórházban csütörtök délig semmilyen rendellenességet nem tapasztaltak az informatikai rendszer működésében. Lukács Antal, az egészségügyi intézmény főigazgatója érdeklődésünkre elmondta,
Régen rossz, ha most kezdik el megerősíteni a kórházakban a belső hálózatok védelmét – véleményezte a kórház számítógépes hálózatának a rendszergazdája, Sánduly Zsolt az egészségügyi miniszter csütörtöki felhívását, amelyben a tárcavezető azt kérte a kórházak vezetőségétől, hogy a kibertámadások ellen hozzák meg a szükséges intézkedéseket. Az informatikus a székelyudvarhelyi kórház védelmi rendszeréről elmondta, víruskeresők és más hasonló programok rendszeres használatával próbálják elejét venni a rendszerbiztonsági problémáknak, de ilyen esetekben, mint amilyen a csütörtöki, a kórházi számítógép-felhasználókat óvatosságra intik, különösen a gyanús elektronikus levelek esetében.
A Maros Megyei Sürgősségi Kórház informatikusai arról számoltak be, hogy
– számolt be a Székelyhonnak Mariana Negoiţă sajtószóvivő, akitől azt is megtudtuk, hogy a megye legnagyobb egészségügyi intézményének adatait, informatikai rendszerét szakemberek és korszerű programok védik, és eddig még nem törték fel, nem volt semmi ilyen jellegű gond. Mariana Negoiţă elmondta, hogy zavartalanul tudják használni az elektronikus egészségügyi rendszereket, és a páciensek adatai is biztonságban vannak.
A Maros Megyei Kórház sajtószóvivője, Gáll Boglárka a Székelyhonnak elmondta, hogy az informatikus beszámolója szerint sem az elmúlt napokban, sem csütörtökön nem volt semmi gyanús tevékenység a kórház informatikai rendszerében, semmi olyan, ami a kórház belső hálózatát veszélyeztette volna.
Nincs központi stratégia, beruházási terv
Az egészségügyi minisztériumban nincs átfogó, az intézményeket érintő stratégia vagy beruházási terv az informatikai rendszer kiépítésére – mondta el lapunk megkeresésére András-Nagy Róbert, a sepsiszentgyörgyi kórház igazgatója. Meglátása szerint központosított megoldásokra lenne szükség, de ilyenek nincsenek, holott az egységes integrált informatikai rendszer (SIUI) 2010 óta működik. A minisztérium néha írt ki pályázatokat, de csak a kórházi szoftverek beszerzésére lehetett pénzt lehívni.
Ilyen körülmények között minden kórház kénytelen a saját szűkös költségvetésből forrásokat elkülöníteni az informatikai rendszere fejlesztésére.

– részletezte az igazgató. Rámutatott, a sepsiszentgyörgyi kórház három évvel ezelőtt szintet lépett ezen a téren, biztonságosabbá tették a rendszerüket, korlátozták a hozzáférést, folyamatosan végzik a biztonsági mentéseket, így ha esetleges támadás miatt elveszítik az adatbázist, órákon belül naprakészen vissza tudják állítani. Az adathordozókat biztonságosabbá kell tenni, és az internetes támadásokra is alaposan fel kell készülni – szögezte le András-Nagy Róbert.
 Csíkszék
Ezek is érdekelhetik
A rovat további cikkei
Luca Niculescu: várhatóan január elsejétől indexáljuk a nyugdíjakat
Luca Niculescu miniszterelnök kedd este közölte, hogy várhatóan 2027. január elsejétől indexálják a nyugdíjakat, a döntés azonban az ország költségvetési helyzetétől függ.
Luca Niculescu: várhatóan január elsejétől indexáljuk a nyugdíjakat
Visszatért a Fitódban járó medve, Parajdon is láttak egyet
Ismét Ro-Alert riasztást kaptak a fitódiak kedden, kevéssel hét óra előtt ugyanis hétfőhöz hasonlóan medve járt a településen.
Visszatért a Fitódban járó medve, Parajdon is láttak egyet
Fejes Pétert választották legfőbb ügyésznek Magyarországon
Megválasztották Fejes Pétert legfőbb ügyésznek a parlamenti képviselők az Országgyűlés keddi ülésén.
Fejes Pétert választották legfőbb ügyésznek Magyarországon
Bevásárlóközpontok hűtőit hekkelték meg, romániai üzletek is érintettek
Hat romániai üzlet hűtőberendezéseinél észleltek rendellenes hőmérséklet-emelkedést az európai országok hűtőrendszereit érintő kibertámadás-sorozat idején – közölte kedden az Országos Kiberbiztonsági Igazgatóság (DNSC).
Bevásárlóközpontok hűtőit hekkelték meg, romániai üzletek is érintettek
Nem vész el az 1500 lejes szakmai támogatás: az eddig kimaradt pedagógusok is megkaphatják
Meghosszabbították az 1500 lejes szakmai támogatásra jogosító kártyák aktiválásának és feltöltésének határidejét. Azok a pedagógusok is megkaphatják az összeget év végéig, akik eddig adminisztratív hibák miatt maradtak ki a juttatásból.

Nem vész el az 1500 lejes szakmai támogatás: az eddig kimaradt pedagógusok is megkaphatják
Megújult a ditrói községháza, a magyar felirat is visszakerült a homlokzatra
Befejeződött a gyergyóditrói községháza felújítása, hivatal munkatársai visszaköltöztek az épületbe. A lakosság ismét a megszokott helyen intézheti ügyeit, a korszerűsített épület homlokzatára pedig a magyar nyelvű Községháza felirat is visszakerült.
Megújult a ditrói községháza, a magyar felirat is visszakerült a homlokzatra
A bruttó minimálbér szinten tartását kéri a romániai kis- és középvállalkozásokat tömörítő egyesület
A bruttó minimálbér jelenlegi szinten tartását kéri a kormánytól 2027-re a kis és középvállalkozásokat tömörítő IMM Románia.

A bruttó minimálbér szinten tartását kéri a romániai kis- és középvállalkozásokat tömörítő egyesület
Biztosítási kötvényeket hamisított, hogy bankhitelt szerezzen egy férfi Hargita megyében
Biztosítási kötvények hamisításával próbált bankhitelt szerezni egy cég tulajdonosa Hargita megyében. A rendőrség kedden több házkutatást is tartott a cég munkapontjánál, valamint a tulajdonosnál.
Biztosítási kötvényeket hamisított, hogy bankhitelt szerezzen egy férfi Hargita megyében
Jelentősen nőhet a gyereknevelésről munkába visszatérő szülők juttatása
A korábbi gyermekgondozási díj teljes összegének megfelelő támogatást kaphatnának azok a szülők, akik a gyermeknevelési szabadság ideje alatt visszatérnek dolgozni. Az erről szóló törvénytervezetet kedvezően véleményezte a szenátus szakbizottsága.

Jelentősen nőhet a gyereknevelésről munkába visszatérő szülők juttatása
Egymásra mutogat a két munkaügyi miniszter a PNRR-pénzek veszélybe kerülése miatt
Egymást hibáztatja a volt és a jelenlegi munkaügyi miniszter a fogyatékossággal élő személyekről jelentett vitatott adatok miatt. A botrány nyomán Románia a helyreállítási tervhez kapcsolódó uniós támogatások egy részét is elveszítheti.
Egymásra mutogat a két munkaügyi miniszter a PNRR-pénzek veszélybe kerülése miatt

 Látogatottsági adatok
Médiatér
Médiatér alkalmazás
Rádió GaGa alkalmazás
Minden jog fenntartva!
szóljon hozzá!